Accedió a estaciones de trabajo y documentos no clasificados.
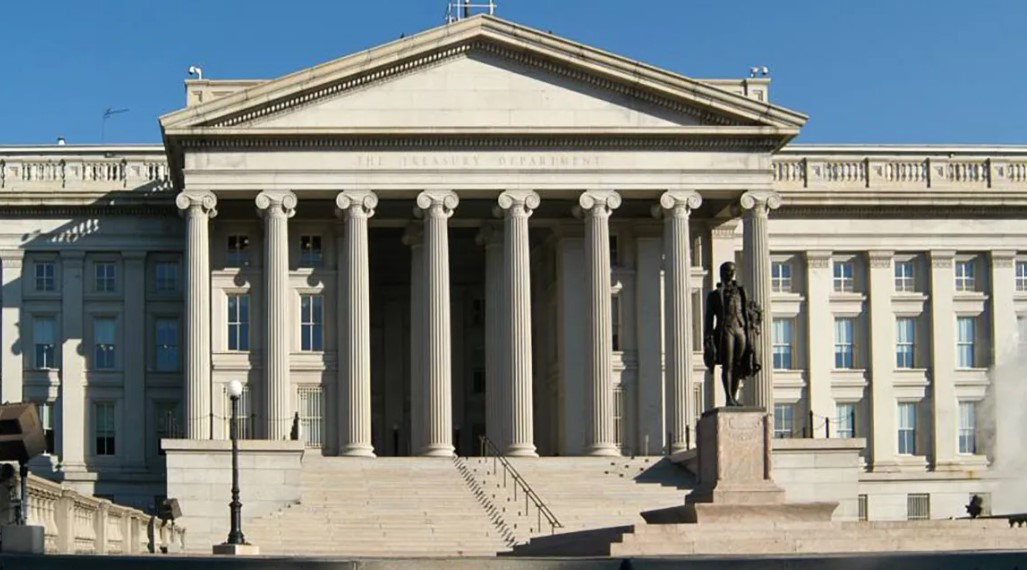
El Departamento del Tesoro de Estados Unidos confirmó que un agente respaldado por el Estado chino fue responsable de un ciberataque que comprometió estaciones de trabajo y documentos no clasificados este mes.
El ataque ocurrió tras vulnerarse los sistemas de BeyondTrust, proveedor externo de ciberseguridad. El Tesoro desconectó el servicio afectado y aseguró que no hay evidencia de acceso continuo a sus sistemas.

La Agencia de Seguridad de Infraestructura y Ciberseguridad trabaja con el Tesoro para evaluar el impacto del incidente, clasificado como Amenaza Persistente Avanzada patrocinada por China.

El Departamento informó al Congreso y prometió divulgar más detalles en un informe complementario, subrayando la gravedad del ciberespionaje en infraestructura gubernamental crítica.